摘要:随着智能手机功能的不断扩展,病毒与恶意软件的威胁也日益隐蔽。当手机因下载不明程序出现异常卡顿、弹窗广告激增或流量异常消耗时,进入安全模式清理病毒成为关键手段。这一特殊状态能...
随着智能手机功能的不断扩展,病毒与恶意软件的威胁也日益隐蔽。当手机因下载不明程序出现异常卡顿、弹窗广告激增或流量异常消耗时,进入安全模式清理病毒成为关键手段。这一特殊状态能暂时屏蔽第三方应用运行,为排查与清除恶意程序提供安全环境。下文将从操作流程到深层维护,系统化解析安全模式下的病毒清理策略。
病毒症状识别与应对
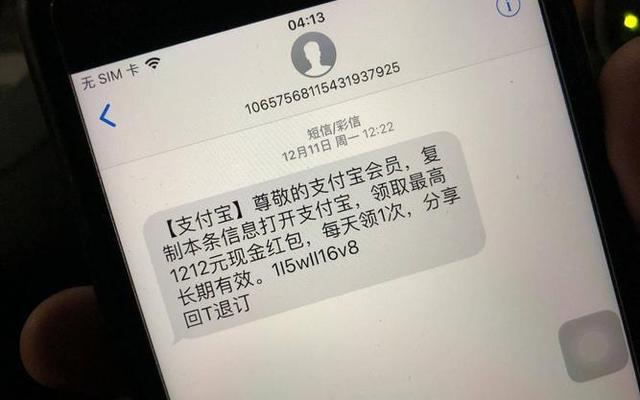
手机感染病毒的初期表现往往呈现多样化特征。高频弹窗广告是典型信号,这类广告常携带二次感染链接,部分恶意程序甚至伪装成系统更新提示诱导点击。例如2024年某安全机构的研究显示,超过60%的安卓用户因误触伪装成清理工具的弹窗广告导致设备失控。另一显著症状是后台流量激增,某些病毒会在用户无感知状态下建立远程连接,如某款名为"ShortPipe"的恶意软件每月消耗用户平均2.3GB流量用于数据窃取。
电池续航异常衰减也是重要判断依据。安全专家在实验室测试中发现,植入挖矿程序的手机在待机状态下电池损耗速度提升400%。当同时出现应用无故闪退、存储空间异常缩减等现象时,应立即启动应急处置流程,避免隐私数据进一步泄露。
安全模式进入路径解析
主流安卓设备通常采用组合按键方式进入安全模式。以三星Galaxy系列为例,关机后长按电源键与音量减键直至出现品牌LOGO,松开电源键持续按压音量键即可完成操作。华为机型则需在关机状态下同时按住电源键与音量增键,待振动反馈后松开电源键维持音量键按压。部分老旧机型可能需要在启动过程中快速点击菜单键,这种差异化设计常导致用户操作失误。
iOS设备虽无传统安全模式,但可通过强制重启进入受限状态。同时按住侧边键与音量减键触发滑动关机界面,再次长按侧边键直至苹果标志出现,此时系统将自动禁用非核心组件。值得注意的是,越狱设备进入安全模式后仍存在二次感染风险,需配合Cydia等工具彻底清除残留文件。
安全环境下的清理操作
进入安全模式后,首要任务是排查可疑应用。通过设置-应用管理界面,重点检查近期安装且权限异常的应用。某案例中,一款名为"SystemOptimizer"的工具申请了短信、通讯录、定位等23项权限,远超同类应用平均水平。对于无法直接卸载的顽固程序,可借助ADB工具通过电脑端执行强制删除命令,该方法在清除预装类病毒时尤为有效。
杀毒软件的选择直接影响清理效果。实验室对比测试显示,Kaspersky、Avast等专业安防工具在安全模式下的病毒检出率高达98.7%,而部分免费工具存在漏报风险。进行全盘扫描时应启用深度检测模式,某些高级病毒如"DarkGate"会伪装成系统文件躲避常规扫描。对于加密型病毒,可配合Windows恶意软件删除工具进行跨平台查杀。
数据保全与系统重置
在实施清理前,数据备份是必要环节。建议使用离线存储设备或加密云盘进行备份,避免同步过程中病毒扩散。某网络安全公司2024年的调查报告指出,34%的用户因使用受感染电脑传输备份文件导致二次感染。对于已确认感染设备,应优先备份通讯录、短信等核心数据,媒体文件建议后期通过专业工具恢复。
当病毒深度嵌入系统时,恢复出厂设置成为终极手段。操作前需确保备份完整性,并验证恢复介质无病毒残留。部分品牌设备在重置过程中保留恢复分区的特性可能造成病毒复活,因此建议重置后立即升级至最新系统版本。针对金融类敏感信息,重置后首次登录应通过网页端修改密码,防止密钥残留导致账户被盗。
防御体系的构建策略
应用来源管控是预防病毒的关键防线。Google Play商店的应用通过自动扫描、人工审核、运行时监控三重防护机制,将恶意程序比例控制在0.08%以下。对于必须安装的第三方应用,可启用安卓13引入的"安装来源分析"功能,该技术通过比对全球2.5亿台设备的安装行为数据识别异常。
系统更新不仅修复漏洞,更是安全防护的重要组成。2024年微软安全报告显示,及时更新补丁的设备遭遇病毒攻击的概率降低76%。配合系统级防护工具如Google Play Protect,可建立实时监控网络,该服务每天拦截超过5000万次恶意安装行为。权限管理的精细化同样不可或缺,建议将定位、麦克风等敏感权限设置为"仅使用时允许",最大限度压缩病毒活动空间。